Responder preguntas es la mitad del trabajo de la clínica. La otra mitad es hacer cosas: consultar la agenda, reservar un turno, crear un ticket. Para eso el agente usa herramientas, y cada herramienta es una operación de un sistema externo que la plataforma le ofrece al modelo con un nombre, una descripción y los datos que necesita. Este capítulo explica de dónde salen esas herramientas, cómo llegan al agente y qué pasa en cada llamada.
Tres maneras de conectar un sistema
Todas las herramientas vienen de una de estas fuentes:
- Fuente OpenAPI. Una API que publica su especificación OpenAPI. Cada operación de la especificación es una herramienta posible.
- Conexión MCP. Un servidor que habla el protocolo MCP y publica su propia lista de herramientas.
- Webhook. Una llamada HTTP que definís a mano: URL, método, parámetros. Sirve para un endpoint propio que no tiene especificación.
A esas se suman las conexiones A2A con agentes de otras plataformas, que el agente puede usar como si fueran una herramienta más.
El catálogo: integrar sin escribir código
Para los sistemas más comunes no hace falta armar nada a mano. La sección Integraciones muestra un catálogo de más de treinta integraciones agrupadas por categoría: productividad (Google Workspace, Microsoft 365, Atlassian, GitHub, Calendly), finanzas (Stripe, PayPal, QuickBooks), CRM (HubSpot, Zendesk), comercio (Shopify), canales (Slack, Teams, Twilio, Meta), observabilidad (Langfuse), seguridad y automatización.
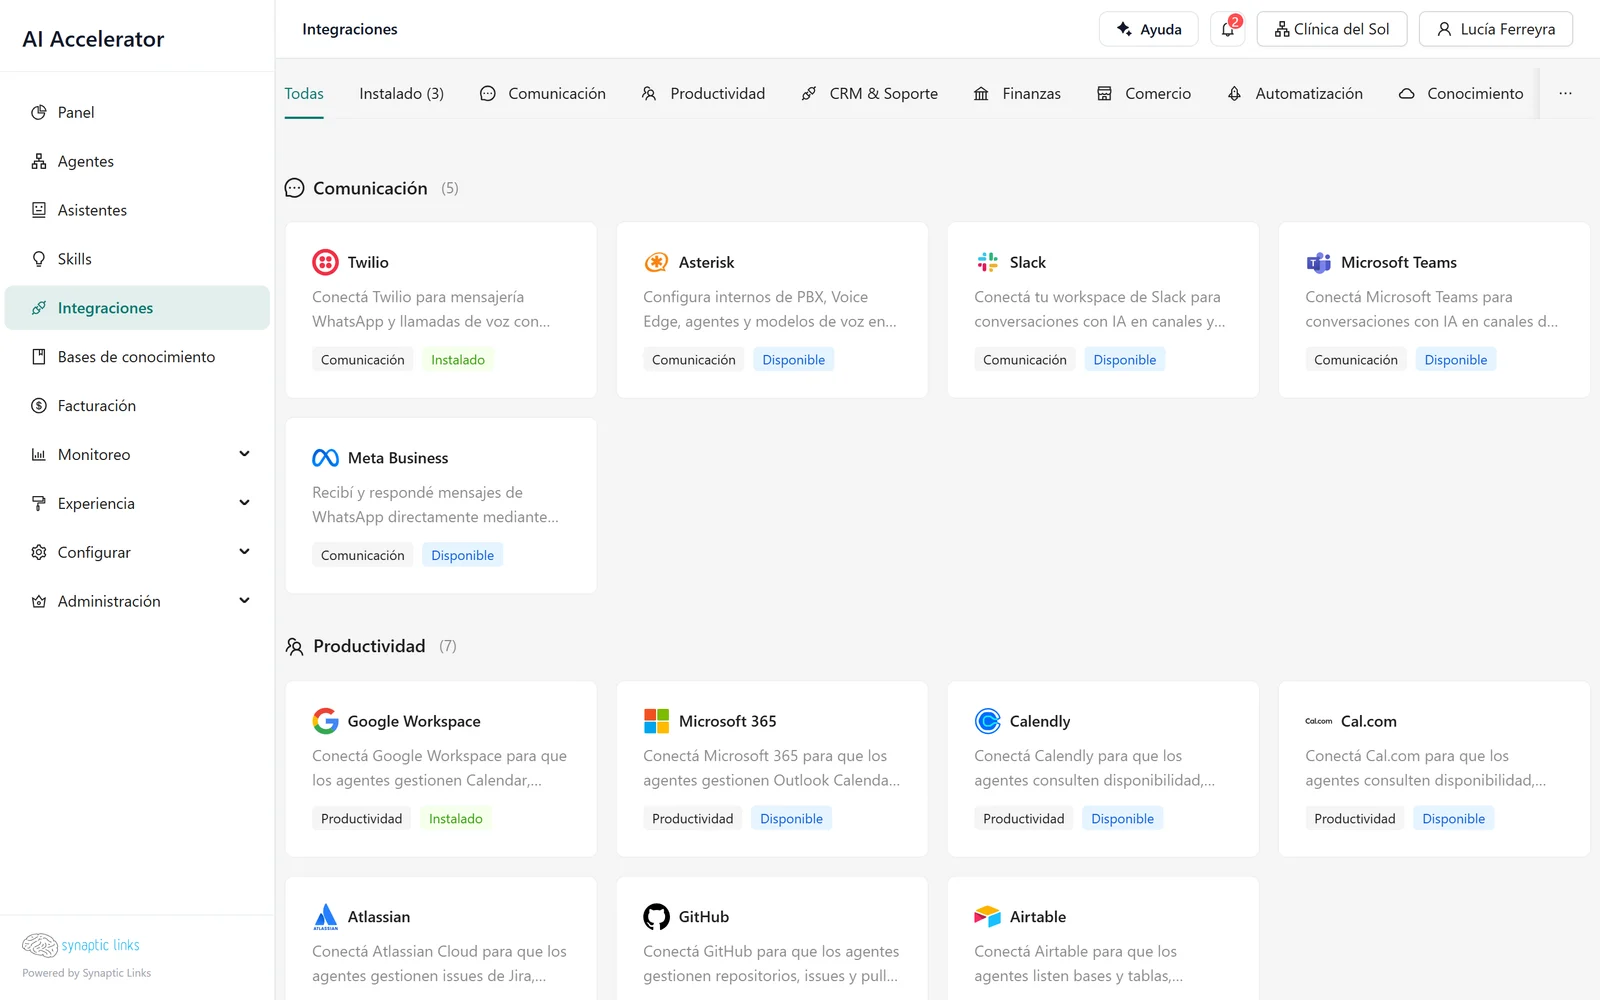
Cada entrada del catálogo es una descripción declarativa: qué tipo de autenticación usa, qué datos pide, cómo se prueba la conexión y qué recurso genera. Agregar una integración al catálogo es agregar una entrada, no escribir código. La consecuencia para vos es que todas las integraciones se instalan igual:
- Instalar. Cargás los datos que pide —una clave, un dominio, un consentimiento OAuth—. La plataforma sella los secretos y deja la integración en estado configuración incompleta.
- Conectar. La plataforma prueba la conexión y genera el recurso que corresponde: una fuente OpenAPI, una conexión MCP o una conexión A2A. La integración pasa a conectada.
Con Stripe, por ejemplo: instalás con tu clave, y al conectar la plataforma crea una fuente OpenAPI con las operaciones de Stripe, prueba la clave consultando el saldo y marca como recomendadas las operaciones más útiles, como listar clientes o facturas.
De fuente a herramienta del agente
Que una fuente exista en el tenant no significa que el agente la use. Cada agente declara qué fuentes puede usar y, dentro de cada una, qué operaciones. Esa selección es importante por dos razones:
- Seguridad. La API de Stripe tiene cientos de operaciones, entre ellas reembolsos y borrados. El agente de la clínica no necesita ninguna de esas.
- Calidad. Cuantas más herramientas ve el modelo, peor elige. La plataforma limita a 50 herramientas por nodo y no deja guardar un nodo que se pase sin filtrar operaciones.
En tiempo de ejecución, la herramienta que ve el modelo lleva el nombre de la fuente y de la operación, por ejemplo Agenda_Clinica__ListarTurnosDisponibles. Los parámetros que fijaste vos —un identificador de sede, una cuenta— se quitan de lo que ve el modelo: el modelo no puede cambiarlos porque ni sabe que existen.
Qué pasa en cada llamada
Cuando el modelo decide usar una herramienta, la plataforma:
- Vuelve a verificar el acceso. Que el tenant tenga permiso sobre esa fuente y esa operación, en ese momento, no al guardar el agente.
- Resuelve la credencial. La busca en el almacén de secretos, renovando el token OAuth si vence en el próximo minuto.
- Hace la llamada con un tiempo máximo de 30 segundos.
- Registra la invocación: qué herramienta, con qué datos, qué devolvió y cuánto tardó. Es lo que ves en el detalle de cada ejecución (capítulo 7).
Para las conexiones MCP hay además un control de red: la plataforma se niega a conectarse a direcciones internas, para que un servidor MCP mal configurado no sirva de puerta a la red privada de la instalación.
Las credenciales nunca viajan con el agente
Cada secreto —una clave, un token OAuth— se cifra y se guarda aparte, y los recursos solo guardan una referencia. El cifrado ata cada secreto a su dueño: un secreto sellado para la integración de un tenant no se puede descifrar como si fuera de otro, aunque alguien copie el valor cifrado.
Una credencial también puede venir del usuario que está conversando, en lugar de ser fija del tenant: la página donde está el agente manda el token de esa persona, y la llamada se hace con sus permisos y no con una cuenta que ve todo. Eso se configura en una fuente propia. Las integraciones del catálogo como Google Workspace o Microsoft 365 usan una sola cuenta conectada por el tenant (Conectar Google Workspace y Microsoft 365).
Herramientas compartidas con clientes
Una agencia puede compartir con sus tenants hijos herramientas de su propio tenant, operación por operación. La operación disponible para el hijo es la que está habilitada en la fuente, concedida por el padre y seleccionada en el agente, las tres cosas a la vez. Si el padre retira el permiso de una operación, el agente del hijo deja de verla en la siguiente ejecución.
Generar documentos
La integración Generación de Documentos del catálogo no necesita credenciales: conecta un servidor de la plataforma que le da al agente herramientas para generar documentos PDF y Word a partir de plantillas —informe, propuesta, documento, contrato, currículum— con estilos predefinidos. La forma habitual de usarla es activar la skill de generación de PDF del catálogo y asignarla al asistente: la skill aporta el contenido y la integración se ocupa del diseño.
El agente devuelve un enlace de descarga que vence a la hora. El documento fuente se guarda 30 días por defecto y, mientras tanto, se le puede pedir al agente una revisión —"cambiá solo el precio"—, que genera una versión nueva. No admite logos ni tipografías propias, y no envía los documentos por correo ni los firma.
Avisos salientes: que otros sistemas se enteren
El camino inverso también existe. Un tenant puede registrar webhooks salientes para enterarse de lo que pasa en la plataforma: conversaciones iniciadas, feedback negativo, saldo bajo, entre otros eventos. Cada aviso:
- lleva solo identificadores, nunca el contenido de la conversación;
- va firmado con un secreto propio del endpoint, para que el receptor pueda verificar que viene de la plataforma;
- se reintenta si falla, con esperas crecientes de un minuto a un día, y se abandona tras ocho intentos.
Un endpoint que falla durante tres días seguidos se desactiva solo, igual que uno que responde que ya no existe. Solo se aceptan URLs HTTPS públicas, hasta 10 por tenant, y el secreto se muestra una sola vez al crearlo.
Dónde termina
- 50 herramientas por nodo. Las APIs grandes necesitan un filtro de operaciones.
- La aprobación humana es por nodo, no por herramienta. No hay una marca "pedir confirmación antes de llamar a esta operación"; para eso se pone una compuerta de aprobación antes del paso (capítulo 3).
- Los webhooks de herramienta se crean a mano. Ninguna entrada del catálogo genera uno.
- Los avisos salientes cubren cuenta, conversaciones, calidad y facturación. No hay eventos de agentes ni de herramientas.
Para revisar
- Cada agente tiene filtradas las operaciones de las APIs grandes y no ve ninguna operación de borrado o reembolso que no necesite.
- Las integraciones del tenant están conectadas, no en configuración incompleta.
- Las operaciones con efecto real están detrás de una compuerta de aprobación.
- Las herramientas compartidas con clientes son solo las que el cliente necesita.
- Los receptores de webhooks salientes verifican la firma y descartan avisos de más de cinco minutos.