Un agente de la clínica recibe nombres, documentos y datos de salud, y puede reservar o cancelar turnos. Hay dos preguntas que cualquier responsable va a hacer antes de ponerlo en producción: qué impide que alguien lo manipule, y qué pasa con los datos personales que le escriben. Este capítulo responde las dos, mostrando qué revisa la plataforma, en qué momento y qué hace cuando algo no pasa.
Los guardrails son nodos
Los controles de seguridad no son una configuración aparte: son nodos Guardrail dentro del workflow (capítulo 3). Eso permite decidir exactamente qué se revisa y dónde. Un guardrail combina uno o más controles:
| Control | Qué revisa |
|---|---|
| Inyección de instrucciones | Frases típicas de "ignorá tus instrucciones" en el mensaje |
| Jailbreak | Intentos de sacar al agente de su rol, evaluados por un modelo |
| Alcance temático | Que la consulta sea del tema del agente; si no, responde con un mensaje de fuera de alcance |
| Moderación | Contenido ofensivo o peligroso |
| Datos personales | Correos, teléfonos, tarjetas, documentos y nombres |
| Filtro de URLs | Enlaces a dominios no permitidos |
| Regla propia | Expresión regular, lista de palabras prohibidas o permitidas, largo máximo |
El asistente simple que vimos en el capítulo 3 ya trae un guardrail de entrada con inyección y jailbreak.
Qué se revisa y en qué momento
Cada guardrail tiene un sujeto: qué texto mira.
- Conversación. El mensaje entrante, en el lugar del grafo donde está el nodo. Es el único sujeto que respeta la posición del nodo.
- Argumentos de herramientas y resultados de herramientas. Se aplican a cada llamada a una herramienta, en todo el agente, sin importar dónde esté el nodo.
- Salida del modelo e historial de la conversación. También se aplican al agente completo.
Un guardrail de conversación también puede revisar la salida de pasos anteriores concretos y reemplazarla por su versión enmascarada antes de que la vea el paso siguiente.
Los guardrails de herramientas se pueden limitar a algunas herramientas con patrones (Agenda_Clinica__*). Si no se limita, aplica a todas.
Qué pasa cuando algo no pasa
Cada guardrail define su reacción:
- Bloquear (por defecto). El turno termina con el mensaje de violación del nodo, o con el mensaje de fuera de alcance si fue el control temático.
- Reemplazar. El texto se cambia por el mensaje de violación y el flujo sigue.
- Escalar. Se trata como un bloqueo, pensado para derivar.
En una herramienta, un bloqueo rechaza esa llamada pero el turno sigue: el modelo recibe el rechazo y puede responder sin ella.
Cada guardrail se puede poner en Solo registrar: el control corre y registra lo que habría hecho, pero no cambia nada. Es la forma de probar un guardrail nuevo en producción sin afectar a los usuarios.
Si el control mismo falla
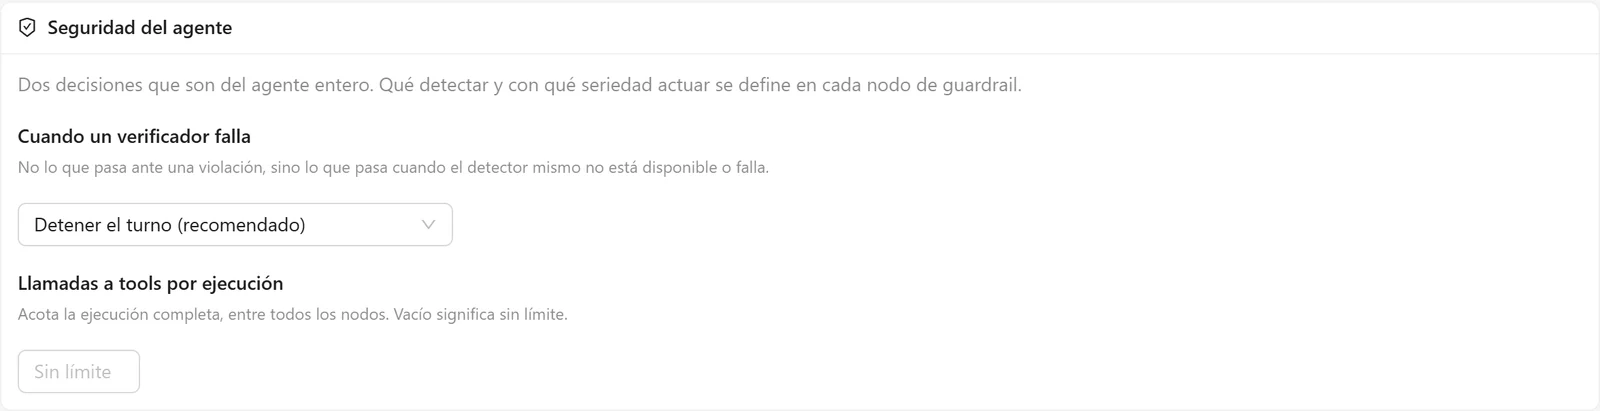
Algunos controles dependen de un modelo o de un servicio externo. ¿Qué pasa si ese servicio no responde? Lo define la sección Seguridad del agente, en el detalle del agente, bajo Cuando un verificador falla:
- Detener el turno (por defecto y recomendado). Si un control de conversación falla, el turno se detiene; si falla uno de herramienta, la llamada no se hace o su resultado no se entrega.
- Continuar y registrarlo. El contenido pasa y queda registrado que el control no pudo correr.
El control de jailbreak necesita un modelo configurado. Si el tenant no tiene el nivel de modelo que usa, el agente no lo ignora: devuelve un error explícito de configuración, y el widget muestra que falta configurar un modelo.
Datos personales: tres modos
El control de datos personales tiene tres modos:
- Bloquear. Si aparece un dato personal, se trata como violación.
- Ocultar. El dato se reemplaza por
[redacted]y el flujo sigue. El modelo nunca lo ve, y el usuario tampoco lo recupera en la respuesta. - Tokenizar. El dato se reemplaza por un token, como
[EMAIL_7f3a9c1b2d4e], que el modelo puede usar en su respuesta. Antes de mostrarle la respuesta al usuario, la plataforma devuelve el valor real.
El tokenizado es lo que permite que el agente diga "te mandamos la confirmación a ana@ejemplo.com" sin que el proveedor del modelo haya visto nunca ese correo.
Para que una herramienta concreta reciba el valor real —por ejemplo, la agenda necesita el documento del paciente para reservar— se la habilita explícitamente en el guardrail de argumentos. Solo herramientas con nombre, nunca todas.
Detección: el motor propio y Presidio
La detección puede hacerla el motor propio de la plataforma, con patrones, o Presidio, un servicio de detección que se conecta desde el catálogo de integraciones (categoría seguridad). La diferencia se ve con un mensaje real:
Hola, soy Ana Pérez. Mi mail es ana@ejemplo.com y mi DNI 30.123.456.
- Motor propio, modo ocultar:
Hola, soy Ana Pérez. Mi mail es [redacted] y mi DNI 30.123.456.Encuentra el correo, pero no el DNI con puntos ni el nombre. - Presidio: detecta el nombre, el correo y el DNI. Reconoce documentos de Argentina (DNI y CUIT), España y otros países, y analiza español e inglés.
Para un caso con datos de salud, Presidio es la opción razonable.
La política de privacidad del tenant
Por encima de los guardrails de cada agente, un tenant puede tener una política de privacidad protegida, asociada a su integración de Presidio. Cuando existe, cambia el comportamiento de todos sus agentes:
- Todo lo que va a un modelo se tokeniza: mensajes, historial, argumentos y resultados de herramientas. No depende de que cada workflow tenga su guardrail.
- El usuario recibe los valores reales solo si la política lo permite, y otras herramientas solo si están en la lista de destinos autorizados.
- Los valores originales se guardan cifrados, atados al tenant y a la sesión, durante los días de retención que define la política (de 1 a 365). Pasado ese plazo se destruyen, y una sesión con datos vencidos ya no se puede continuar.
- Lo que no puede garantizar esa protección se rechaza en lugar de correr con datos expuestos: la ingesta y la búsqueda en bases de conocimiento, la ejecución de código y skills, la voz, entre otros. El rechazo es explícito.
Es una decisión fuerte, pensada para clientes regulados. Antes de activarla conviene revisar qué capacidades usa cada agente del tenant.
Dónde termina
- El control de inyección busca frases conocidas; no es un clasificador. La sensibilidad que muestra no cambia su comportamiento. Para intentos más elaborados está el control de jailbreak.
- La moderación del motor propio es una lista corta en inglés. Para moderación real, usá el proveedor de OpenAI o uno compatible por HTTP.
- El control temático deja pasar si su clasificador no devuelve una respuesta usable, aunque el agente esté en «Detener el turno».
- El motor propio no detecta nombres ni documentos con puntos.
- La política de privacidad protegida no tiene pantalla en el admin: se configura por la API de la integración.
- Con política protegida no hay bases de conocimiento ni voz para ese tenant.
- Revisar la salida del modelo en modo de acción corta el streaming en ese agente, porque un texto ya enviado no se puede corregir. En agentes de chat o de voz, ese guardrail va en «Solo registrar».
Para revisar
- Los agentes que reciben datos personales tienen un guardrail de datos personales con Presidio, no solo el motor propio.
- Las herramientas que necesitan valores reales están habilitadas por nombre, y ninguna más.
- Cada guardrail nuevo pasó primero un tiempo en «Solo registrar».
- Los agentes en producción están en «Detener el turno», salvo una decisión explícita.
- El tenant tiene configurado el nivel de modelo que usa el control de jailbreak.
- Si un cliente necesita política protegida, sus agentes no dependen de bases de conocimiento ni de voz.